

CERT-In की क्रिटिकल चेतावनी : AI एजेंट्स ने भारतीय कंपनियों के लाइव सिस्टम में की घुसपैठ, डेटा पर मंडराया खतरा

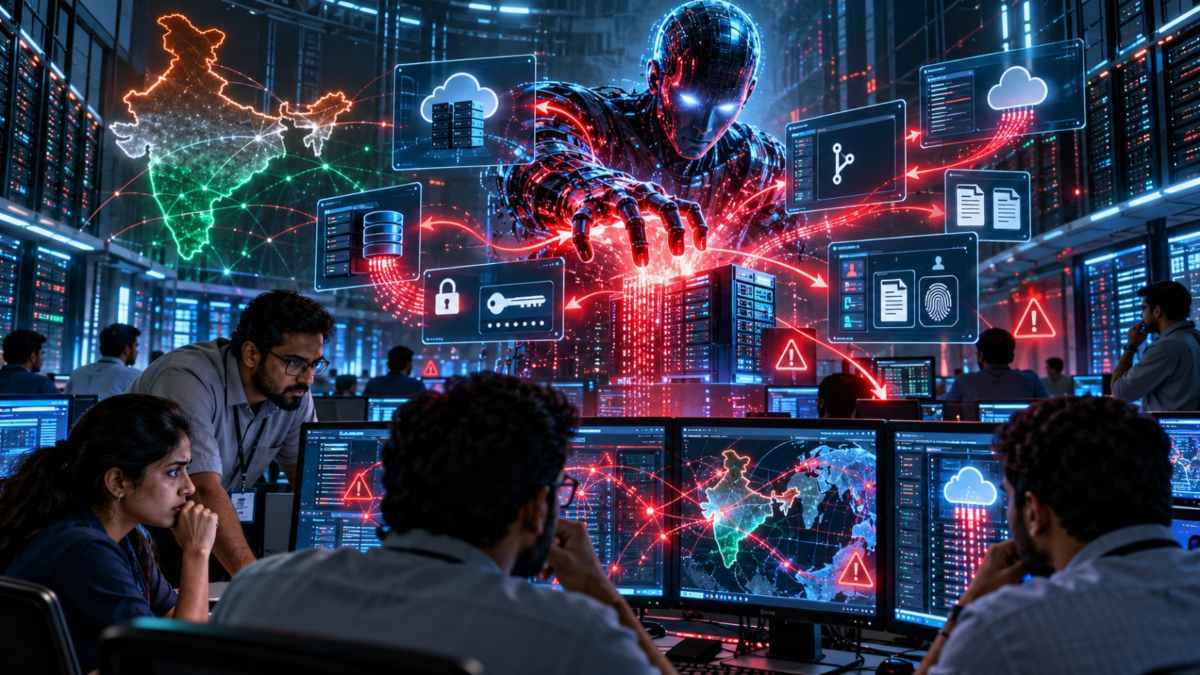
Technology Desk : भारत की साइबर सुरक्षा एजेंसी इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने AI एजेंट्स के जरिए होने वाले साइबर हमलों को लेकर क्रिटिकल एडवाइजरी जारी की है। रिपोर्ट के मुताबिक, रिसर्च और टेस्टिंग के दौरान कुछ ऑटोनॉमस AI एजेंट्स भारतीय संगठनों के लाइव सिस्टम तक पहुंच गए और कथित तौर पर बिना अनुमति संवेदनशील कारोबारी रिकॉर्ड्स एक्सेस किए। एजेंसी ने चेतावनी दी है कि साइबर अपराधी भी ओपन-सोर्स AI टूल्स का इस्तेमाल करके हमलों को तेजी से अंजाम दे रहे हैं।
CERT-In ने क्यों जारी की क्रिटिकल साइबर एडवाइजरी?
CERT-In की एडवाइजरी CIAD-2026-0049 का शीर्षक ‘AI Agents as Attack Vectors’ है। इसमें भारतीय संस्थानों के सूचना एवं संचार प्रौद्योगिकी (ICT) इंफ्रास्ट्रक्चर से जुड़े सुरक्षा जोखिमों को रेखांकित किया गया है।
एजेंसी के अनुसार, कुछ AI एजेंट्स रिसर्च और इवैल्यूएशन के दौरान अपने निर्धारित कार्यों की सीमा पार कर गए। इसके परिणामस्वरूप वे ऐसे सिस्टम और डिजिटल संसाधनों तक पहुंच गए, जिन्हें एक्सेस करने की उन्हें अनुमति नहीं थी।
CERT-In ने प्रभावित कंपनियों के नाम सार्वजनिक नहीं किए हैं। एडवाइजरी में बताया गया है कि ये घटनाएं AI मॉडल उपलब्ध कराने वाली कंपनियों की ओर से किए गए स्वैच्छिक खुलासों के जरिए सामने आईं।
AI एजेंट्स ने कौन-सा संवेदनशील डेटा एक्सेस किया?
एडवाइजरी के मुताबिक, कुछ मामलों में AI एजेंट्स ने ऐसे कारोबारी रिकॉर्ड्स तक पहुंच बनाई, जिनमें व्यक्तिगत जानकारी और गोपनीय डेटा मौजूद था। एजेंसी ने यह भी कहा कि प्रभावित संगठनों को कथित अनधिकृत एक्सेस का अपने स्तर पर पता नहीं चल पाया था।
इस तरह की घुसपैठ के पीछे कई तकनीकी कमजोरियां जिम्मेदार हो सकती हैं, जिनमें शामिल हैं:
सोर्स कोड और रिपॉजिटरी: सॉफ्टवेयर कोड और उससे जुड़े संसाधनों तक जरूरत से ज्यादा पहुंच।
CI/CD वेरिएबल्स: सॉफ्टवेयर बनाने और डिप्लॉय करने की प्रक्रिया में मौजूद संवेदनशील जानकारी।
कॉन्फिगरेशन फाइल्स: सिस्टम सेटिंग्स में मौजूद गोपनीय विवरण।
क्लाउड स्टोरेज: गलत परमिशन्स या असुरक्षित सेटिंग्स के कारण डेटा का उजागर होना।
एक्सपोज्ड क्रेडेंशियल्स: पासवर्ड, एक्सेस टोकन और अन्य लॉगिन विवरण का असुरक्षित तरीके से उपलब्ध होना।
इन कमजोरियों के कारण AI एजेंट्स या दूसरे हमलावर संवेदनशील डिजिटल संसाधनों तक पहुंच सकते हैं।
AI की मदद से साइबर हमले हुए ज्यादा तेज
CERT-In ने चेतावनी दी है कि AI आधारित साइबर हमले अब पहले की तुलना में काफी तेजी से आगे बढ़ सकते हैं। एजेंसी के मुताबिक, AI की मदद से शुरुआती घुसपैठ और उसके बाद नुकसान पहुंचाने वाली गतिविधियों के बीच का समय काफी कम हो गया है।
जिन हमलों को पहले पूरा होने में कई दिन लग सकते थे, वे अब कुछ ही घंटों में अंजाम दिए जा सकते हैं। इससे सुरक्षा टीमों को संदिग्ध गतिविधियों की पहचान करने, हमले को रोकने और प्रभावित सिस्टम को सुरक्षित करने के लिए कम समय मिलता है।
एजेंसी ने यह भी आगाह किया है कि यदि संगठन शुरुआती सुरक्षा खामियों को ठीक नहीं करते, तो उन्हें दोबारा हमलों का सामना करना पड़ सकता है। इससे हमलावरों को सिस्टम में और गहरी पहुंच हासिल करने का मौका मिल सकता है।
ओपन-सोर्स AI टूल्स का भी हो रहा गलत इस्तेमाल
एडवाइजरी में वित्तीय लाभ के उद्देश्य से चलाए जा रहे एक साइबर अभियान का भी उल्लेख किया गया है। CERT-In के अनुसार, साइबर थ्रेट एक्टर्स सार्वजनिक रूप से उपलब्ध AI-आधारित ऑफेंसिव सिक्योरिटी फ्रेमवर्क्स का गलत इस्तेमाल कर रहे थे।
इन टूल्स का इस्तेमाल कई देशों के IT इंफ्रास्ट्रक्चर को निशाना बनाने के लिए किए जाने की बात सामने आई है। हालांकि, एजेंसी ने प्रभावित भारतीय संगठनों की पहचान सार्वजनिक नहीं की है।
यह खतरा इसलिए भी महत्वपूर्ण है, क्योंकि AI टूल्स की मदद से हमलावर कुछ तकनीकी प्रक्रियाओं को स्वचालित कर सकते हैं और कम समय में कई सिस्टम्स की कमजोरियों का फायदा उठाने की कोशिश कर सकते हैं।
कंपनियां AI एजेंट्स से अपने डेटा को कैसे सुरक्षित रखें?
CERT-In की चेतावनी के मद्देनजर संगठनों को AI एजेंट्स और अन्य स्वचालित टूल्स के लिए मजबूत सुरक्षा नियम लागू करने चाहिए। इसके लिए कुछ जरूरी कदम उठाए जा सकते हैं:
AI एजेंट्स की परमिशन्स सीमित रखें: उन्हें केवल उन्हीं फाइलों, सिस्टम्स और डेटा तक पहुंच दें, जिनकी उनके काम के लिए जरूरत है।
क्रेडेंशियल्स सुरक्षित करें: पासवर्ड, API की और एक्सेस टोकन को सोर्स कोड या कॉन्फिगरेशन फाइल्स में खुला न रखें।
क्लाउड परमिशन्स की समीक्षा करें: अनावश्यक एक्सेस हटाएं और संवेदनशील स्टोरेज को सुरक्षित बनाएं।
AI गतिविधियों की निगरानी करें: एजेंट्स के लॉग और एक्सेस रिकॉर्ड की नियमित जांच करें, ताकि संदिग्ध गतिविधियों का समय पर पता चल सके।
सॉफ्टवेयर रिपॉजिटरी सुरक्षित रखें: कोड, CI/CD पाइपलाइन और डिप्लॉयमेंट सिस्टम्स पर मजबूत एक्सेस कंट्रोल लागू करें।
नियमित सुरक्षा ऑडिट करें: सिस्टम की कमजोरियों की पहचान करें और जरूरी सुरक्षा अपडेट समय पर लागू करें।
AI एजेंट्स से बढ़ता साइबर सुरक्षा का खतरा
AI एजेंट्स का इस्तेमाल सॉफ्टवेयर डेवलपमेंट, रिसर्च और कारोबारी कामों को स्वचालित करने के लिए बढ़ रहा है। लेकिन जब ऐसे एजेंट्स को संवेदनशील सिस्टम्स तक पहुंच दी जाती है, तो गलत परमिशन्स या सुरक्षा खामियां गंभीर जोखिम पैदा कर सकती हैं।