

Exclusive: इंदौर में 2800 से ज्यादा APK फाइलें तैयार होती रहीं: पुलिस को नहीं लगी भनक! मुंबई पुलिस ने पकड़ा तो पुलिस का तर्क-‘Indore का कोई विक्टिम नहीं था’

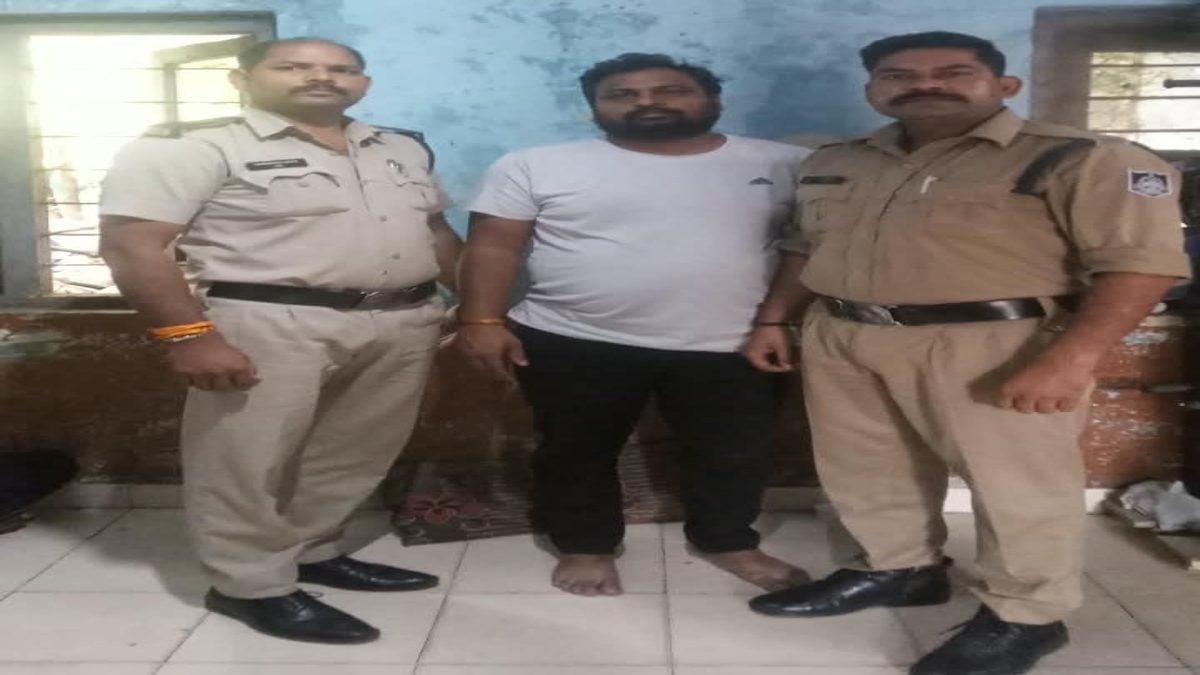
हेमंत शर्मा, इंदौर। साइबर फ्रॉड के लिए इस्तेमाल होने वाली APK फाइलें इंदौर में बैठकर तैयार होती रहीं, उन्हें दूसरे साइबर अपराधियों तक पहुंचाया जाता रहा और इन फाइलों के जरिए करोड़ों रुपये की ठगी होती रही। लेकिन इस पूरे नेटवर्क में इंदौर पुलिस की भूमिका और निगरानी पर अब बड़ा सवाल खड़ा हो गया है। मामले में आरोपी पंकज गुप्ता को मुंबई पुलिस ने गिरफ्तार किया है। गिरफ्तारी के बाद जब इंदौर पुलिस की कार्रवाई पर सवाल उठे तो क्राइम ब्रांच एडिशनल डीसीपी राजेश दंडोतिया की ओर से तर्क दिया गया कि इंदौर में इस मामले का कोई विक्टिम नहीं था, इसलिए इंदौर पुलिस आरोपी को गिरफ्तार नहीं कर सकी। लेकिन यही दावा अब सवालों के घेरे में है।
इंदौर में बैठकर तैयार होता रहा साइबर फ्रॉड का हथियार?
पुलिस के मुताबिक आरोपी पंकज गुप्ता ने 2800 से ज्यादा APK फाइलें तैयार की थीं। इन फाइलों का इस्तेमाल साइबर ठगी के लिए किया गया और मामले में 15 करोड़ रुपये से ज्यादा के फ्रॉड की जानकारी सामने आई है। सवाल यह है कि—इतनी बड़ी संख्या में APK फाइलें इंदौर में बैठकर तैयार होती रहीं तो स्थानीय साइबर पुलिस को इसकी भनक क्यों नहीं लगी? क्या पुलिस के साइबर मॉनिटरिंग सिस्टम में ऐसी गतिविधियां पकड़ने की व्यवस्था नहीं थी? और अगर आरोपी लंबे समय से APK तैयार कर उन्हें दूसरे लोगों को बेच रहा था, तो उसकी गतिविधियों की निगरानी क्यों नहीं हो पाई? इसके साथ ही इंदौर क्राइम ब्रांच और इंदौर के अलग-अलग थानों में APK फाइल डाउनलोड होने के बाद फ्रॉड के कई मामले सामने आ चुके हैं।
इंदौर का विक्टिम नहीं था’
इंदौर क्राइम ब्रांच के एडिशनल डीसीपी राजेश दंडोतिया के मुताबिक, आरोपी ने मुंबई के एक व्यक्ति को APK फाइल भेजी थी। इसके बाद उसके साथ साइबर फ्रॉड हुआ और शिकायत मुंबई पुलिस तक पहुंची। यानी जिस शिकायत के आधार पर कार्रवाई आगे बढ़ी, उसका सीधा लिंक मुंबई से सामने आया और मुंबई पुलिस ने जांच शुरू की। इंदौर पुलिस की ओर से यह भी कहा गया कि इंदौर में कोई विक्टिम नहीं होने के कारण इंदौर पुलिस आरोपी को गिरफ्तार नहीं कर सकी। लेकिन अब सबसे बड़ा सवाल यही है—क्या साइबर अपराधी को पकड़ने के लिए पहले उसके शहर का विक्टिम मिलना जरूरी है?
शिकायत किसी दूसरे राज्य से आई
अगर कोई व्यक्ति किसी शहर में बैठकर देश के दूसरे राज्यों में साइबर अपराध के लिए इस्तेमाल होने वाला डिजिटल टूल तैयार कर रहा है, तो क्या स्थानीय पुलिस सिर्फ इसलिए कार्रवाई नहीं कर सकती क्योंकि शिकायत किसी दूसरे राज्य से आई है? इस पूरे मामले में सबसे चौंकाने वाली बात यह है कि मुंबई पुलिस से जुड़े सूत्रों के मुताबिक पंकज गुप्ता ने इंदौर में भी कई लोगों को APK फाइलें भेजी थीं और उनके साथ भी फ्रॉड हुआ था। अगर यह जानकारी जांच में सही पाई जाती है, तो इंदौर पुलिस का यह तर्क और भी गंभीर सवाल खड़े करता है कि इंदौर में कोई विक्टिम नहीं था।
पंकज खुद ₹5 का ट्रांजैक्शन करता था
जांच में यह जानकारी भी सामने आई है कि APK भेजने के बाद आरोपी खुद ₹5 का ट्रांजैक्शन करता था। लेकिन पुलिस के मुताबिक मामले की अहम कड़ी सिर्फ ₹5 के ट्रांजैक्शन तक सीमित नहीं थी। आरोप है कि पंकज गुप्ता APK फाइल तैयार करके उन लोगों को बेचता था, जो आगे इन फाइलों का इस्तेमाल साइबर फ्रॉड के लिए करते थे। यानी सवाल सिर्फ इस बात का नहीं है कि किसी एक व्यक्ति के साथ कितना फ्रॉड हुआ। बड़ा सवाल यह है कि आखिर कितने साइबर अपराधियों तक ऐसी APK फाइलें पहुंचीं और कितने लोगों के बैंक खातों तक इनका असर पहुंचा?
साइबर क्राइम मॉनिटरिंग पर कई बड़े सवाल
एक तरफ इंदौर पुलिस ने APK फाइल से फ्रॉड होने की लगातार मीडिया को जानकारी दी और लोगों को सतर्क रहने के लिए कहा, लेकिन इंदौर पुलिस खुद APK फाइल बनाने वाले को गिरफ्तार नहीं कर सकी। इंदौर पुलिस पर भी कई सवाल खड़े होते हैं कि साइबर सेल पूरी तरह फेल नजर आ रहा है। फिलहाल पुलिस जांच के बाद ही यह साफ होगा कि पंकज गुप्ता ने कितनी APK फाइलें तैयार कीं, कितने लोगों तक पहुंचाईं और कुल कितने लोगों को इनका शिकार बनाया गया। लेकिन इतना जरूर है इस मामले ने इंदौर की साइबर क्राइम मॉनिटरिंग पर कई बड़े सवाल खड़े कर दिए हैं।
Follow the LALLURAM.COM MP channel on WhatsApp
https://whatsapp.com/channel/0029Va6fzuULSmbeNxuA9j0m